Assessment de Seguridad
Evalúa el nivel de madurez de tu organización frente a CIS Controls, ISO 27001 y NIST CSF, e identifica brechas con una hoja de ruta de acciones.
Conocer SoluciónAnticipa amenazas, protege tu operación y responde frente a incidentes.
Una amenaza se esconde en millones de datos. En Gtd te ayudamos a encontrarla.

Identificamos vulnerabilidades, evaluamos controles y ponemos a prueba tu organización para ayudarte a priorizar las brechas que requieren atención.

Resguardamos identidades, datos, aplicaciones, infraestructura y endpoints mediante distintas capas de protección adaptadas a tu entorno tecnológico.

Detectamos, analizamos y contenemos amenazas, y te ayudamos a recuperar la operación frente a incidentes que puedan afectar la continuidad del negocio.
De las empresas chilenas sufrió ransomware el último año.
Multa máxima bajo la Ley Marco de Ciberseguridad.
De los directores exige confianza digital a sus organizaciones.
Descubre tus brechas antes que un atacante.
Evalúa tu nivel de exposición, identifica vulnerabilidades y define prioridades para fortalecer tu estrategia de seguridad.
Evalúa el nivel de madurez de tu organización frente a CIS Controls, ISO 27001 y NIST CSF, e identifica brechas con una hoja de ruta de acciones.
Conocer SoluciónIdentifica, clasifica y prioriza vulnerabilidades en tu infraestructura y aplicaciones para reducir superficies de ataque.
Conocer SoluciónPon a prueba tus sistemas con pruebas controladas que detectan vulnerabilidades antes de que un atacante las explote.
Conocer Solución Simula ataques reales y coordinados sobre tecnología, procesos y personas para evaluar la respuesta de tu organización.
A diferencia de una evaluación puntual, un Red Team comprueba en condiciones controladas la capacidad real de detección y respuesta.
Fortalece la primera línea de defensa con capacitación y simulaciones que ayudan a reconocer phishing e ingeniería social.
Quiero saber másDefiende datos, identidades, aplicaciones e infraestructura.
Construye distintas capas de protección para reducir la exposición y evitar que una amenaza comprometa los activos críticos de tu negocio.
Protege el acceso a sistemas y aplicaciones mediante controles de identidad y autenticación.
Quiero saber másCASB controla el uso de aplicaciones SaaS y detecta riesgos; CSPM identifica configuraciones inseguras en la nube.
Quiero saber másFiltra amenazas de correo y establece controles para prevenir pérdidas o fugas de datos sensibles.
Conocer SoluciónProtege la disponibilidad de tus servicios frente a ataques diseñados para saturar tu infraestructura.
Quiro saber másDetecta y bloquea tráfico malicioso antes de que explote vulnerabilidades en tus aplicaciones web.
Quiero saber más Detecta amenazas externas que utilizan tu marca para engañar a clientes o colaboradores.
Monitorea dominios sospechosos, suplantaciones y phishing para actuar antes de que afecten tu reputación.
Identifica comportamientos sospechosos y contiene amenazas en computadores y servidores.
Conocer SoluciónDetecta, contiene y recupera tu operación.
Cuando ocurre un incidente, contar con capacidades especializadas de respuesta permite reducir su impacto y acelerar la recuperación.
Monitorea continuamente tu entorno de seguridad y combina detección, análisis e inteligencia de amenazas.
Quiero saber másIntegra información de distintas capas de seguridad para correlacionar amenazas y acelerar la respuesta.
Quiero saber másInvestiga un incidente para comprender qué ocurrió y qué activos fueron afectados, y fortalecer futuras medidas.
Quiero saber másEspecialistas preparados para apoyar a tu organización frente a incidentes críticos.
Quiero saber más Mantén preparada una infraestructura de recuperación frente a una falla, desastre o ciberataque.
A diferencia de un respaldo tradicional, DRaaS trabaja con objetivos definidos de recuperación y continuidad.



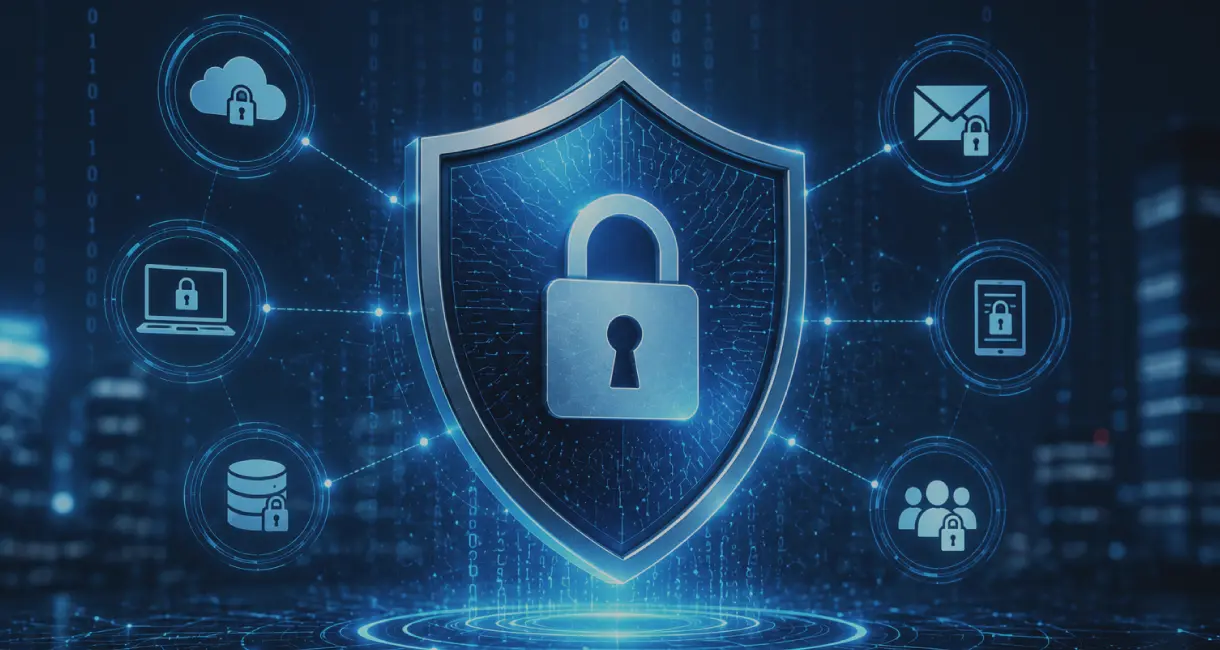
La ciberseguridad empresarial reúne las tecnologías, procesos y prácticas destinadas a proteger sistemas, redes, aplicaciones, datos e identidades frente a accesos no autorizados, ataques y otros riesgos digitales.
Un ecosistema integra distintas capacidades a lo largo de tres momentos: diagnóstico de vulnerabilidades y riesgos, protección de los activos de la organización у respuesta frente a incidentes. La integración permite gestionar la seguridad como un proceso continuo y no como un conjunto de herramientas aisladas.
Depende del nivel de madurez, exposición y operación de cada organización. Habitualmente una estrategia combina evaluación de riesgos, gestión de vulnerabilidades, protección de identidades y datos, seguridad de endpoints y aplicaciones, monitoreo continuo у capacidades de respuesta y recuperación.
Un CyberSOC o Centro de Operaciones de Seguridad monitorea continuamente eventos y amenazas de ciberseguridad. Combina tecnología, inteligencia, procesos у especialistas para detectar, analizar y responder frente a incidentes.
Una evaluación de seguridad permite identificar vulnerabilidades, revisar controles existentes y medir el nivel de madurez de la organización. A partir de ese diagnóstico es posible priorizar acciones según el riesgo.
EDR se concentra principalmente en detectar y responder frente a amenazas presentes en endpoints como computadores у servidores. XDR amplía esa visibilidad integrando información de diferentes capas de seguridad para correlacionar eventos у obtener una visión más completa de una amenaza.
La autenticación multifactor agrega una capa adicional de verificación al acceso tradicional con usuario y contraseña.
Además de las tecnologías disponibles, es importante evaluar experiencia, capacidad de monitoreo y respuesta, especialización de los equipos, procesos, infraestructura, cobertura y capacidad para integrar distintas soluciones dentro de una estrategia común.